Cómo Funcionan Realmente los Permisos de Recurso Compartido, NTFS y la Herencia
Este artículo explica los permisos de Windows® a nivel de recurso compartido y NTFS, incluyendo la herencia.
El concepto de herencia de permisos NTFS fue introducido hace mucho tiempo con el lanzamiento de Windows® 2000. Por alguna razón, sigue siendo uno de los temas menos comprendidos. Discutimos qué son los permisos de recurso compartido y NTFS y cómo funcionan en detalle.
Ofrecemos un producto de migración de servidores de archivos y NAS llamado CopyRight2 y de vez en cuando nuestro soporte técnico recibe la pregunta de por qué ciertos permisos específicos no se migran al destino como se esperaba.
La respuesta a esa pregunta es típicamente que la carpeta de origen tiene la herencia habilitada y está heredando algunos permisos de una de sus carpetas padres. Esas carpetas padres están fuera del alcance y no forman parte del trabajo de copia.
La carpeta debería migrarse al sistema de destino debajo de alguna carpeta existente que tiene permisos diferentes configurados que los que tiene la carpeta padre en el sistema de origen.
Por lo tanto, los permisos resultantes se verán diferentes, debido a la forma en que funciona la herencia.
Tabla de Contenidos:
- Permisos de recurso compartido
- Permisos NTFS
- Permisos NTFS básicos
- Verificación de acceso de Windows
- Herencia de permisos NTFS
- Vista avanzada de permisos NTFS
- Entradas de permisos NTFS básicos
- Entradas de permisos NTFS avanzados
- Creación de nuevos objetos
- Orden canónico de permisos NTFS
- Herencia de permisos NTFS corrupta
- Cómo recuperarse de una herencia de permisos NTFS corrupta
- Cómo CopyRight2 gestiona la herencia de permisos
- Acceso efectivo si se usan permisos de recurso compartido y NTFS
- ¿Quién puede cambiar los permisos?
- ¿Qué usar? ¿Recurso compartido, NTFS o ambos tipos de permisos?
- Conclusión
Permisos de recurso compartido
Los permisos de recurso compartido restringen el acceso a carpetas compartidas desde sistemas remotos utilizando el llamado protocolo de bloque de mensajes del servidor (SMB).
No se aplican al acceder a datos en un sistema localmente, ya sea físicamente frente a la máquina o mediante el protocolo de escritorio remoto (RDP).
Los permisos de un recurso compartido consisten en una lista de cuentas de usuario y grupo a las que se otorgan los siguientes tres tipos de permisos:
Permiso de recurso compartido |
Descripción |
Lectura |
Abrir archivos/carpetas existentes con acceso de lectura |
Cambiar |
Crear nuevos archivos/carpetas y abrir archivos/carpetas con acceso de lectura y escritura |
Control total |
Crear nuevos archivos/carpetas, abrir archivos/carpetas para lectura y escritura y además cambiar permisos |
Cada tipo de permiso de recurso compartido puede otorgarse como un permiso que permite o deniega el acceso para una cuenta específica.
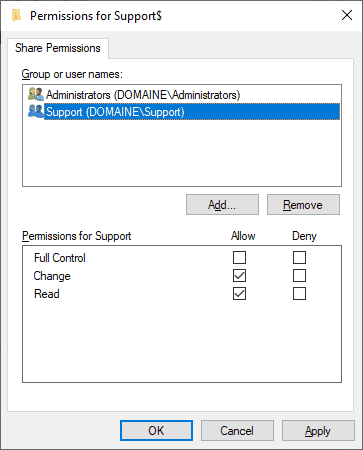
Las cuentas en esa lista no se almacenan por nombre, sino que se referencian por sus SIDs únicos. Cada usuario y cada grupo (y también grupos integrados como “Everyone” por ejemplo) tienen identificadores únicos.
De esta manera, puede renombrar cuentas posteriormente sin tener que otorgar permisos para la cuenta renombrada nuevamente.
Internamente un permiso de recurso compartido usa un llamado descriptor de seguridad de Windows. Los recursos compartidos utilizan solo el componente llamado lista de control de acceso discrecional (DACL) del descriptor de seguridad.
Permisos NTFS
Los permisos NTFS tienen más complejidad que los permisos de recurso compartido pero por otro lado ofrecen más funcionalidad.
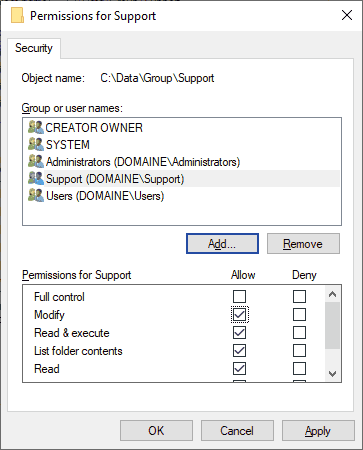
Al igual que los recursos compartidos, los permisos NTFS también usan descriptores de seguridad de Windows.
Además de la DACL que controla el acceso a los datos, la interfaz de Windows muestra tres de los cuatro componentes de un descriptor de seguridad:
Tanto la DACL como la SACL son listas de longitud variable y contienen entradas, referidas como entradas de control de acceso (ACE).
Permisos NTFS básicos
Para facilitar la vida a los administradores, los permisos NTFS tienen seis tipos básicos para carpetas y cinco para archivos.
Verificación de acceso de Windows
Cuando Windows comprueba si una solicitud específica a algún recurso debe ser concedida o denegada, procesa la DACL del descriptor de seguridad de arriba a abajo.
- Si encuentra una ACE que otorga acceso, la verificación termina y el acceso se concede.
- Si encuentra una ACE que deniega acceso, la verificación también termina y el acceso se deniega.
- Si se alcanza el final de la lista sin ninguna coincidencia, también denegará el acceso.
Esto permite otorgar permisos para un grupo, pero al mismo tiempo denegar el acceso a miembros específicos de ese grupo.
Herencia de permisos NTFS
A diferencia de los permisos a nivel de recurso compartido, los permisos NTFS ofrecen la posibilidad de que los archivos y subcarpetas hereden permisos NTFS de sus carpetas padres.
La cadena de herencia puede interrumpirse en cualquier nivel, de arriba abajo hasta un archivo, deshabilitando la herencia.
Si la herencia está habilitada en todos los niveles, la cadena llegará hasta los permisos establecidos en la carpeta raíz de la unidad.
Deshabilitar la herencia a veces se denomina “romper la cadena de herencia”. Esto debe diferenciarse de los permisos NTFS corruptos que trataremos en un capítulo más adelante.
Vista avanzada de permisos NTFS
Al examinar permisos NTFS con el Explorador de Windows, primero se presenta una vista simplificada de la DACL ordenada alfabéticamente por nombre de cuenta y ocultando la herencia.
La vista avanzada de permisos NTFS proporciona acceso a los otros componentes del descriptor de seguridad.
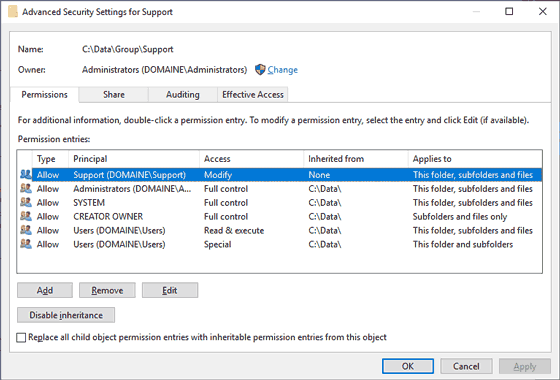
Si deshabilita la herencia para un archivo o carpeta con el Explorador, se le dará la opción de convertir las ACEs heredadas en ACEs explícitas o eliminarlas.
Entradas de permisos NTFS básicos
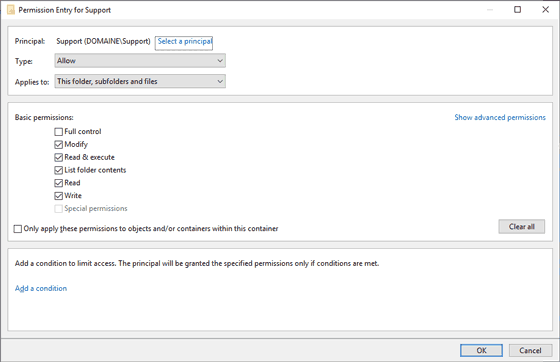
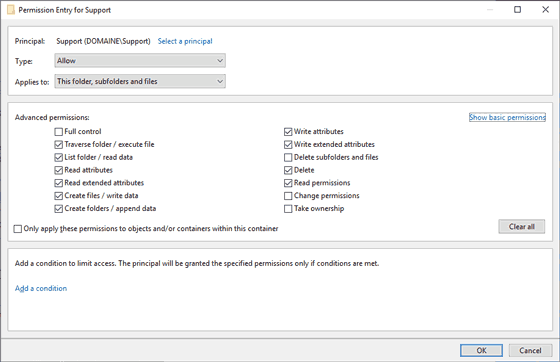
Puede controlar el tipo de ACE y establecerlo como "Permitir" o "Denegar". Si el objeto seleccionado es una carpeta, tiene control detallado sobre a qué tipos de objetos debe aplicarse la ACE configurando "Se aplica a".
Entradas de permisos NTFS avanzados
Todos los permisos NTFS básicos se mapean internamente a una máscara de bits más granular, que consiste en 14 bits.
Creación de nuevos objetos
Cuando se crea un nuevo archivo o carpeta, la herencia está habilitada por defecto, por lo que el nuevo objeto heredará permisos de la carpeta en la que se encuentra.
- El propietario se asigna automáticamente a la cuenta de usuario que creó el objeto. Si la cuenta es miembro del grupo local “Administrators”, el propietario se establecerá en ese grupo en su lugar. Con UAC activo, esta excepción no aplica.
- Las listas DACL y SACL se heredan e inicializan según la configuración de las entradas de control de acceso de la carpeta contenedora.
- En sistemas miembros de un dominio, el propietario del grupo se inicializa al grupo global primario del usuario actual, que normalmente es el grupo "Domain Users".
Orden canónico de permisos NTFS
En la “Vista avanzada”, notará que los permisos están organizados en un orden específico llamado "orden canónico" en lugar de listarse alfabéticamente por nombre de cuenta.
Los permisos se pueden dividir en múltiples bloques. Dentro de cada bloque, las ACEs de denegación vienen primero, seguidas por las ACEs que permiten acceso.
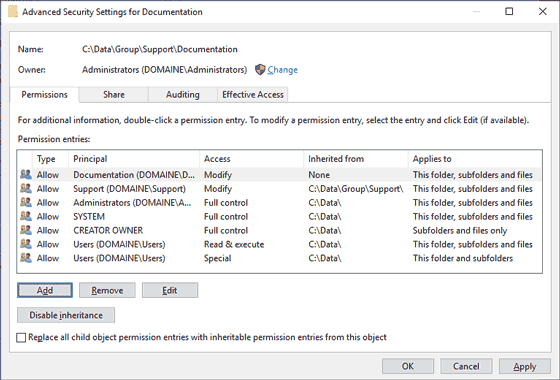
Este orden es críticamente importante debido a la forma en que funciona una verificación de acceso (de arriba a abajo).
Herencia de permisos NTFS corrupta
Los permisos heredados se almacenan redundantemente en cada archivo y carpeta por razones de rendimiento. Esto hace que las verificaciones de acceso sean extremadamente rápidas, pero significa que los cambios pueden tardar en propagarse.
Si la propagación de un cambio se interrumpe por cualquier razón, los permisos estarán en un estado inconsistente.
Cómo recuperarse de una herencia de permisos NTFS corrupta
Para resolver ese problema, normalmente es suficiente hacer un cambio aleatorio en la misma ubicación donde se interrumpió el cambio y permitir que se propague completamente.
Importante: Para propagar permisos, asegúrese de no marcar la opción “Reemplazar todas las entradas de permisos de objetos secundarios con entradas de permisos heredables de este objeto”. Esto eliminaría todos los permisos explícitos establecidos en niveles inferiores.
CopyRight2 tiene una función de línea de comandos integrada que le permite propagar permisos en un solo paso. Contacte con support@sys-manage.com para asistencia.
Cómo CopyRight2 gestiona la herencia de permisos
La configuración predeterminada de un trabajo de copia de CopyRight2 copiará el indicador de herencia de las carpetas de origen especificadas al destino.
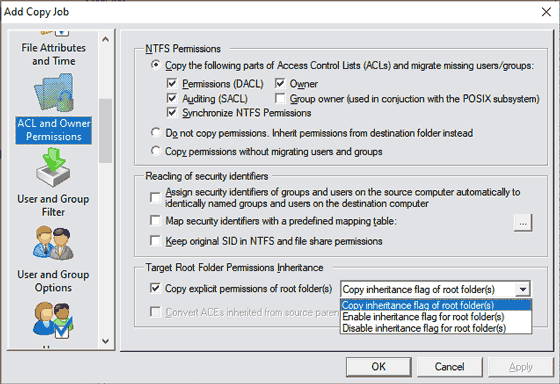
- Deshabilitar la herencia y convertir todas las ACEs heredadas en explícitas es una forma de migrar ACEs heredadas de una carpeta padre de origen.
- Alternativamente, asegúrese de que las carpetas padres del destino tengan los mismos permisos que las carpetas padres del origen.
- Otra opción es migrar las carpetas padres también.
- Otra posibilidad es crear la carpeta de destino manualmente, establecer los permisos correspondientemente y desmarcar la opción “Copiar permisos explícitos de las carpetas raíz”.
Acceso efectivo si se usan permisos de recurso compartido y NTFS
Al otorgar acceso, el sistema primero evalúa los permisos a nivel de recurso compartido. Si el acceso se concede a nivel de recurso compartido, el siguiente paso será evaluar si los permisos NTFS también resultan en una verificación positiva.
Por lo tanto, se aplican los permisos más restrictivos.
¿Quién puede cambiar los permisos?
Además de los usuarios que tienen “Control total” otorgado en la DACL, el propietario de un archivo o carpeta también puede cambiar permisos.
¿Qué usar? ¿Recurso compartido, NTFS o ambos tipos de permisos?
Dependiendo de sus requisitos, podría confiar completamente en los permisos a nivel de recurso compartido (la opción menos compleja), usar solo permisos NTFS (más funcionalidad con herencia), o utilizar una combinación de ambos (la opción más compleja).
Conclusión
Microsoft ha logrado un buen equilibrio manteniendo la administración lo más simple posible, mientras ofrece una tonelada de funcionalidades. Las cosas más complejas como la herencia están detrás de botones "Avanzados".
Hemos cubierto las diferencias de los permisos de recurso compartido y NTFS, y cómo funcionan juntos. También hablamos sobre los permisos NTFS básicos, la herencia NTFS y cómo usar la vista avanzada del Explorador de Windows. Además, discutimos el orden canónico de los permisos NTFS y cómo recuperarse de un estado corrupto e inconsistente de permisos NTFS heredados.
Si tiene algún comentario, positivo o negativo, o alguna pregunta de seguimiento, háganoslo saber en los comentarios a continuación. ¡Gracias!